Hackeo sin clics: la agencia israelí que infecta celulares y sus nexos con el Mossad
No hace falta que toques un enlace sospechoso ni que bajes un archivo extraño. Con solo entrar a un portal de noticias o abrir una aplicación donde carga un aviso publicitario común, tu teléfono o computadora ya puede quedar bajo control absoluto de un software espía militar. La investigación internacional que acaba de salir a la luz expuso cómo una supuesta agencia de marketing digital con sede en Tel Aviv convirtió las subastas de publicidad web en una maquinaria clandestina de ciberespionaje estatal.
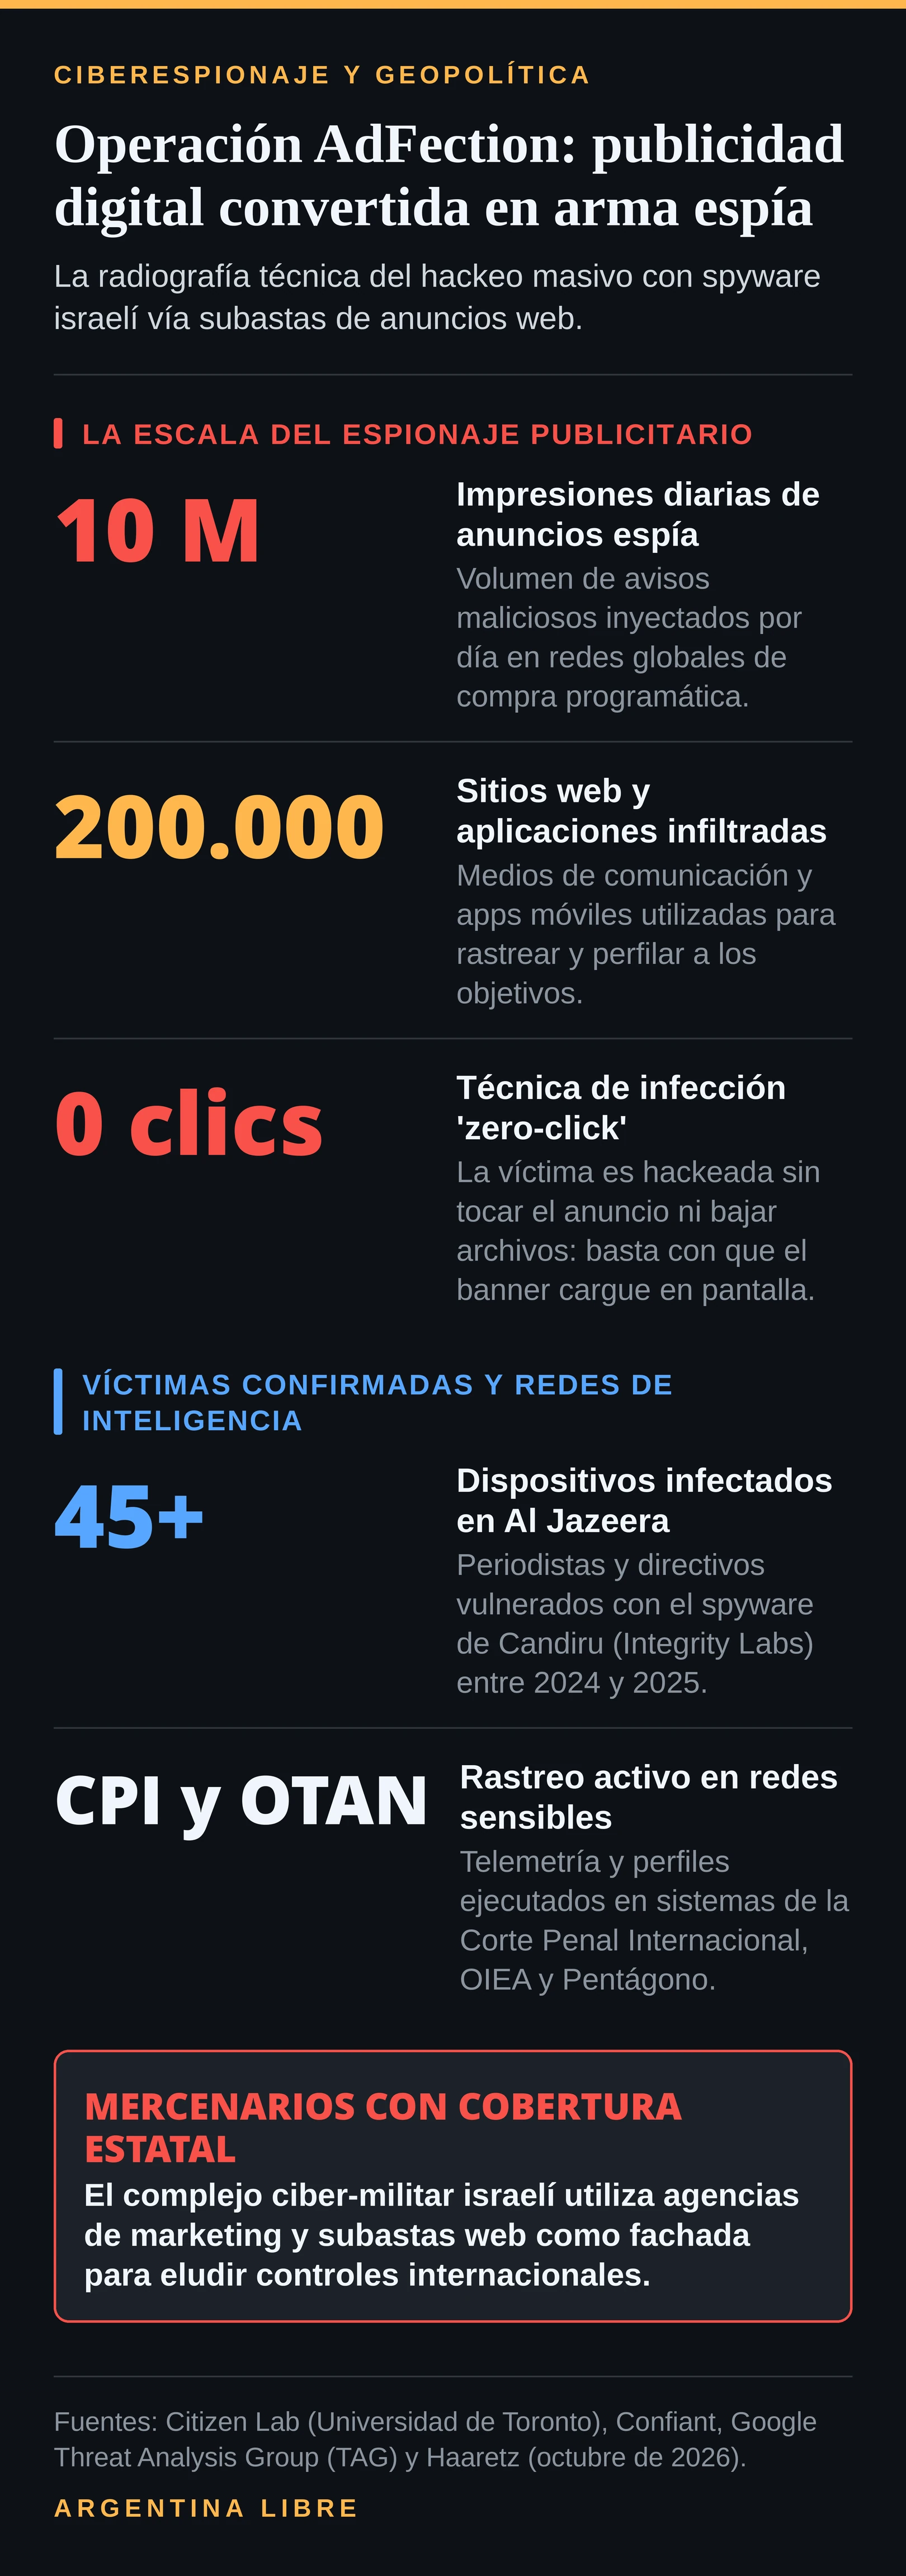
El informe conjunto publicado este 15 de octubre de 2026 por The Citizen Lab (de la Universidad de Toronto) y la firma de seguridad publicitaria Confiant le puso nombre y apellido a la maniobra: AdFection. Por primera vez en la historia de la ciberseguridad, se documentó de punta a punta cómo la arquitectura global de la compra programática de avisos (el sistema automático donde Google, Beeswax o Yandex subastan espacios en milisegundos) fue capturada para inyectar malware "zero-click" contra objetivos políticos y periodísticos de alto valor.
Detrás de la fachada corporativa aparece la empresa Discover-Tech Ltd., radicada sobre la calle Yigal Alon 94 en Tel Aviv y dirigida por el empresario Dekel Boni. Mientras se presentaba ante el mercado como una firma legítima de optimización de audiencias, operaba en las sombras una plataforma secreta llamada Controlium, diseñada a medida para agencias de inteligencia y contratistas de armas cibernéticas.
Operación "AdFection": cómo funciona el hackeo invisible
La genialidad perversa de AdFection reside en aprovechar un sistema que ya vigila a todos los usuarios del planeta: el negocio de los datos publicitarios. Cada vez que abrís una página o una aplicación en tu celular, los servidores de publicidad subastan en tiempo real qué anuncio mostrarte mediante el protocolo RTB (Real-Time Bidding).
En esa puja instantánea circulan datos íntimos de tu dispositivo:
- La dirección IP exacta y la geolocalización en tiempo real.
- El identificador publicitario móvil (el código único que rastrea tus consumos).
- El modelo del equipo, el sistema operativo y la versión del navegador (fingerprinting).
- Las cookies de sesión y hábitos de navegación.
La plataforma Controlium de Discover-Tech absorbía este torrente descomunal de datos —analizando más de 4.000 millones de registros de subastas— para identificar a la víctima elegida. Cuando el sistema detectaba que el objetivo estaba navegando en un sitio asociado, ganaba la subasta y le servía un aviso aparentemente inofensivo: una promoción de auriculares inalámbricos, un teléfono de última generación o un dron recreativo.
El veneno estaba oculto en el código:
Navegación web / app → Subasta RTB → Controlium perfila IP y dispositivo →
→ Envía aviso con JavaScript camuflado → Dispara exploit "zero-click" → Infección total
El anuncio contenía scripts avanzados de evasión que engañaban a los filtros automáticos de seguridad. Una vez que el banner se dibujaba en la pantalla, el código explotaba vulnerabilidades de día cero (zero-day) en el navegador o en el sistema operativo. La víctima nunca se enteraba: no había alertas, ni descargas visibles, ni necesidad de hacer clic.
El malware de Candiru y la cacería sobre Al Jazeera
Discover-Tech aportaba el canal de entrega, pero la carga letal venía de otro conocido del bajo fondo cibernético: Candiru (rebautizada como Integrity Labs y registrada formalmente como Saito Tech Ltd.). Fundada por Eran Shorer y Yaakov Weizman, Candiru ya había sido sancionada y puesta en la lista negra del Departamento de Comercio de los Estados Unidos en 2021 junto a NSO Group (creadora de Pegasus).
El spyware de Candiru, conocido técnicamente como DevilsTongue, es una herramienta de infiltración militar. Una vez alojado en el equipo:
- Enciende el micrófono y la cámara web de forma remota y silenciosa.
- Extrae contraseñas almacenadas, billeteras de criptomonedas y correos electrónicos.
- Intercepta llamadas y chats cifrados en tiempo real (Signal, WhatsApp, Telegram).
- Clona discos rígidos completos y descarga documentos confidenciales.
Citizen Lab comprobó con certeza forense que esta infraestructura infectó al menos 45 dispositivos Windows pertenecientes a redactores, editores y altos ejecutivos de la cadena internacional Al Jazeera entre 2024 y 2025.
The Citizen Lab Informe 'Exposing AdFection: How Discover-Tech Turned Targeted Ads Into Spyware' · 15 de octubre de 2026
“Por primera vez documentamos de manera concluyente la utilización de la compra programática de publicidad como vector para desplegar software espía mercenario sin requerir interacción del usuario. La sola carga del anuncio en el navegador bastó para comprometer equipos de periodistas e instituciones internacionales.”
La elección de Al Jazeera no fue fortuita. Ocurrió en paralelo a la sanción de la ley de emergencia en Israel que clausuró sus redacciones en Jerusalén y Ramallah, confiscó sus equipos de transmisión y calificó a la cadena qatarí como "amenaza a la seguridad nacional", en un contexto donde decenas de sus cronistas y camarógrafos fueron asesinados en la Franja de Gaza.
En la mira de los espías: la Corte Penal Internacional y la OTAN
La gravedad del caso escala a nivel diplomático porque las huellas de Discover-Tech no se limitaron a medios de comunicación. El análisis técnico de Confiant y Citizen Lab demostró que los anuncios espía impactaron y realizaron perfiles activos dentro de redes informáticas de máxima seguridad internacional:
- La Corte Penal Internacional (CPI) en La Haya.
- El Organismo Internacional de Energía Atómica (OIEA).
- Cuarteles y dependencias de la OTAN.
- La sede central de las Naciones Unidas (ONU).
- Oficinas del Departamento de Defensa de los Estados Unidos (El Pentágono).
En el caso de la Corte Penal Internacional, la infección no es una casualidad técnica: encaja a la perfección con los intereses del gobierno israelí. En mayo de 2024, el fiscal general de la CPI, Karim Khan, solicitó órdenes de captura internacional contra el primer ministro Benjamin Netanyahu y su entonces ministro de Defensa, Yoav Gallant, por crímenes de guerra y crímenes de lesa humanidad.
Las investigaciones previas de medios como The Guardian, +972 Magazine y Local Call ya habían destapado que el Mossad —bajo la dirección de Yossi Cohen— coordinó durante casi diez años una campaña secreta de intimidación, escuchas telefónicas e interceptación de correos contra la fiscalía de la CPI y organizaciones de derechos humanos. Que la red publicitaria de Discover-Tech haya estado apuntando sus reflectores contra las computadoras de La Haya confirma la continuidad de esa misma cacería por vías digitales terciarizadas.
La puerta giratoria: Unidad 8200, Mossad y el Estado israelí
¿Puede una agencia publicitaria privada montar semejante operación internacional sin conocimiento del Estado israelí? La respuesta técnica y política es un rotundo no.
El ecosistema cibernético de Israel no funciona como un mercado libre tradicional. Opera bajo un esquema de simbiosis orgánica con las fuerzas armadas y los servicios secretos:
- El semillero de la Unidad 8200: la inmensa mayoría de los fundadores, ingenieros y desarrolladores de empresas como NSO Group, Candiru, Quadream y Discover-Tech son veteranos egresados de la Unidad 8200 (el cuerpo de élite de inteligencia de señales y guerra informática de las Fuerzas de Defensa de Israel) o ex oficiales del Mossad y el Shin Bet.
- El control estatal de exportaciones (DECI): la legislación israelí cataloga a los programas espía de intrusión como armamento militar ofensivo. Ninguna empresa puede desarrollar ni vender estas herramientas sin la autorización previa, estricta y supervisada del Ministerio de Defensa de Israel (a través de la Dirección de Control de Exportaciones de Defensa).
- Ciberdiplomacia y favores geopolíticos: como quedó acreditado en múltiples investigaciones parlamentarias europeas y en el Parlamento británico, el gobierno de Benjamin Netanyahu utilizó sistemáticamente la venta de licencias de spyware como moneda de cambio diplomático para cosechar apoyos en organismos internacionales o cerrar alianzas estratégicas.
- La coartada de la "negación plausible": contratar o tercerizar hackeos mediante agencias de marketing digital le otorga al Estado una pantalla perfecta. Si la operación sale a la luz, Tel Aviv puede alegar que se trata de un simple litigio privado entre anunciantes y plataformas comerciales por incumplimiento de términos de servicio, eludiendo la responsabilidad jurídica internacional por espiar a tribunales extranjeros.
La reacción de los gigantes tecnológicos confirmó la magnitud de la maniobra: Google dio de baja de inmediato las cuentas de Discover-Tech, bloqueó sus dominios en las listas de navegación segura de Chrome y expulsó a sus intermediarios de las redes oficiales de subasta.
El espejo argentino: ciberpatrullaje y alineamiento ciego
Esta revelación internacional no es ajena a la realidad argentina. Adquiere una vigencia crítica frente al rumbo adoptado por la administración de Javier Milei en materia de inteligencia y política internacional.
Como documentamos en nuestro análisis sobre el alineamiento récord con Washington y Tel Aviv, el abandono de la doctrina histórica de neutralidad argentina vino acompañado por acuerdos de cooperación directa en ciberseguridad e inteligencia militar con agencias israelíes. En paralelo, el gobierno buscó blindar a la reestructurada Secretaría de Inteligencia del Estado (SIDE) con una millonaria ampliación de fondos reservados, un mecanismo opaco que venimos siguiendo en nuestro informe sobre los fondos reservados de la SIDE.
Cuando el espionaje no requiere que el ciudadano cometa ningún error y se camufla en las aplicaciones cotidianas que todo el mundo usa para trabajar o informarse, el derecho a la intimidad y la libertad de prensa quedan en jaque. La frontera entre el marketing digital y el espionaje de guerra se terminó de borrar: hoy cualquier pantalla es una ventana abierta para los servicios de inteligencia.
Fuentes
- The Citizen Lab (Munk School of Global Affairs & Public Policy, Universidad de Toronto) — "Exposing AdFection: How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware" (15 de octubre de 2026).
- Confiant — "Technical Breakdown: Malvertising Tradecraft, Programmatic Bidstream Fingerprinting and Exploit Delivery" (15 de octubre de 2026).
- The Guardian — "Israeli digital ad firm Discover-Tech exposed for weaponizing online ads to deliver zero-click spyware" (16 de octubre de 2026).
- The Record by Recorded Future — "Researchers reveal how Israeli marketing agency used programmatic ads to spy on Al Jazeera and ICC" (16 de octubre de 2026).
- Haaretz — "From Unit 8200 to Ad-Tech Espionage: Inside Israel's Cyber Mercenary Ecosystem" (16 de octubre de 2026).
- Comité para la Protección de los Periodistas (CPJ) — "Alarm over zero-click spyware targeting Al Jazeera staff through digital advertising networks" (16 de octubre de 2026).
- +972 Magazine & Local Call — "Surveillance and intimidation: Israel's covert war on the International Criminal Court" (Archivo de antecedentes).